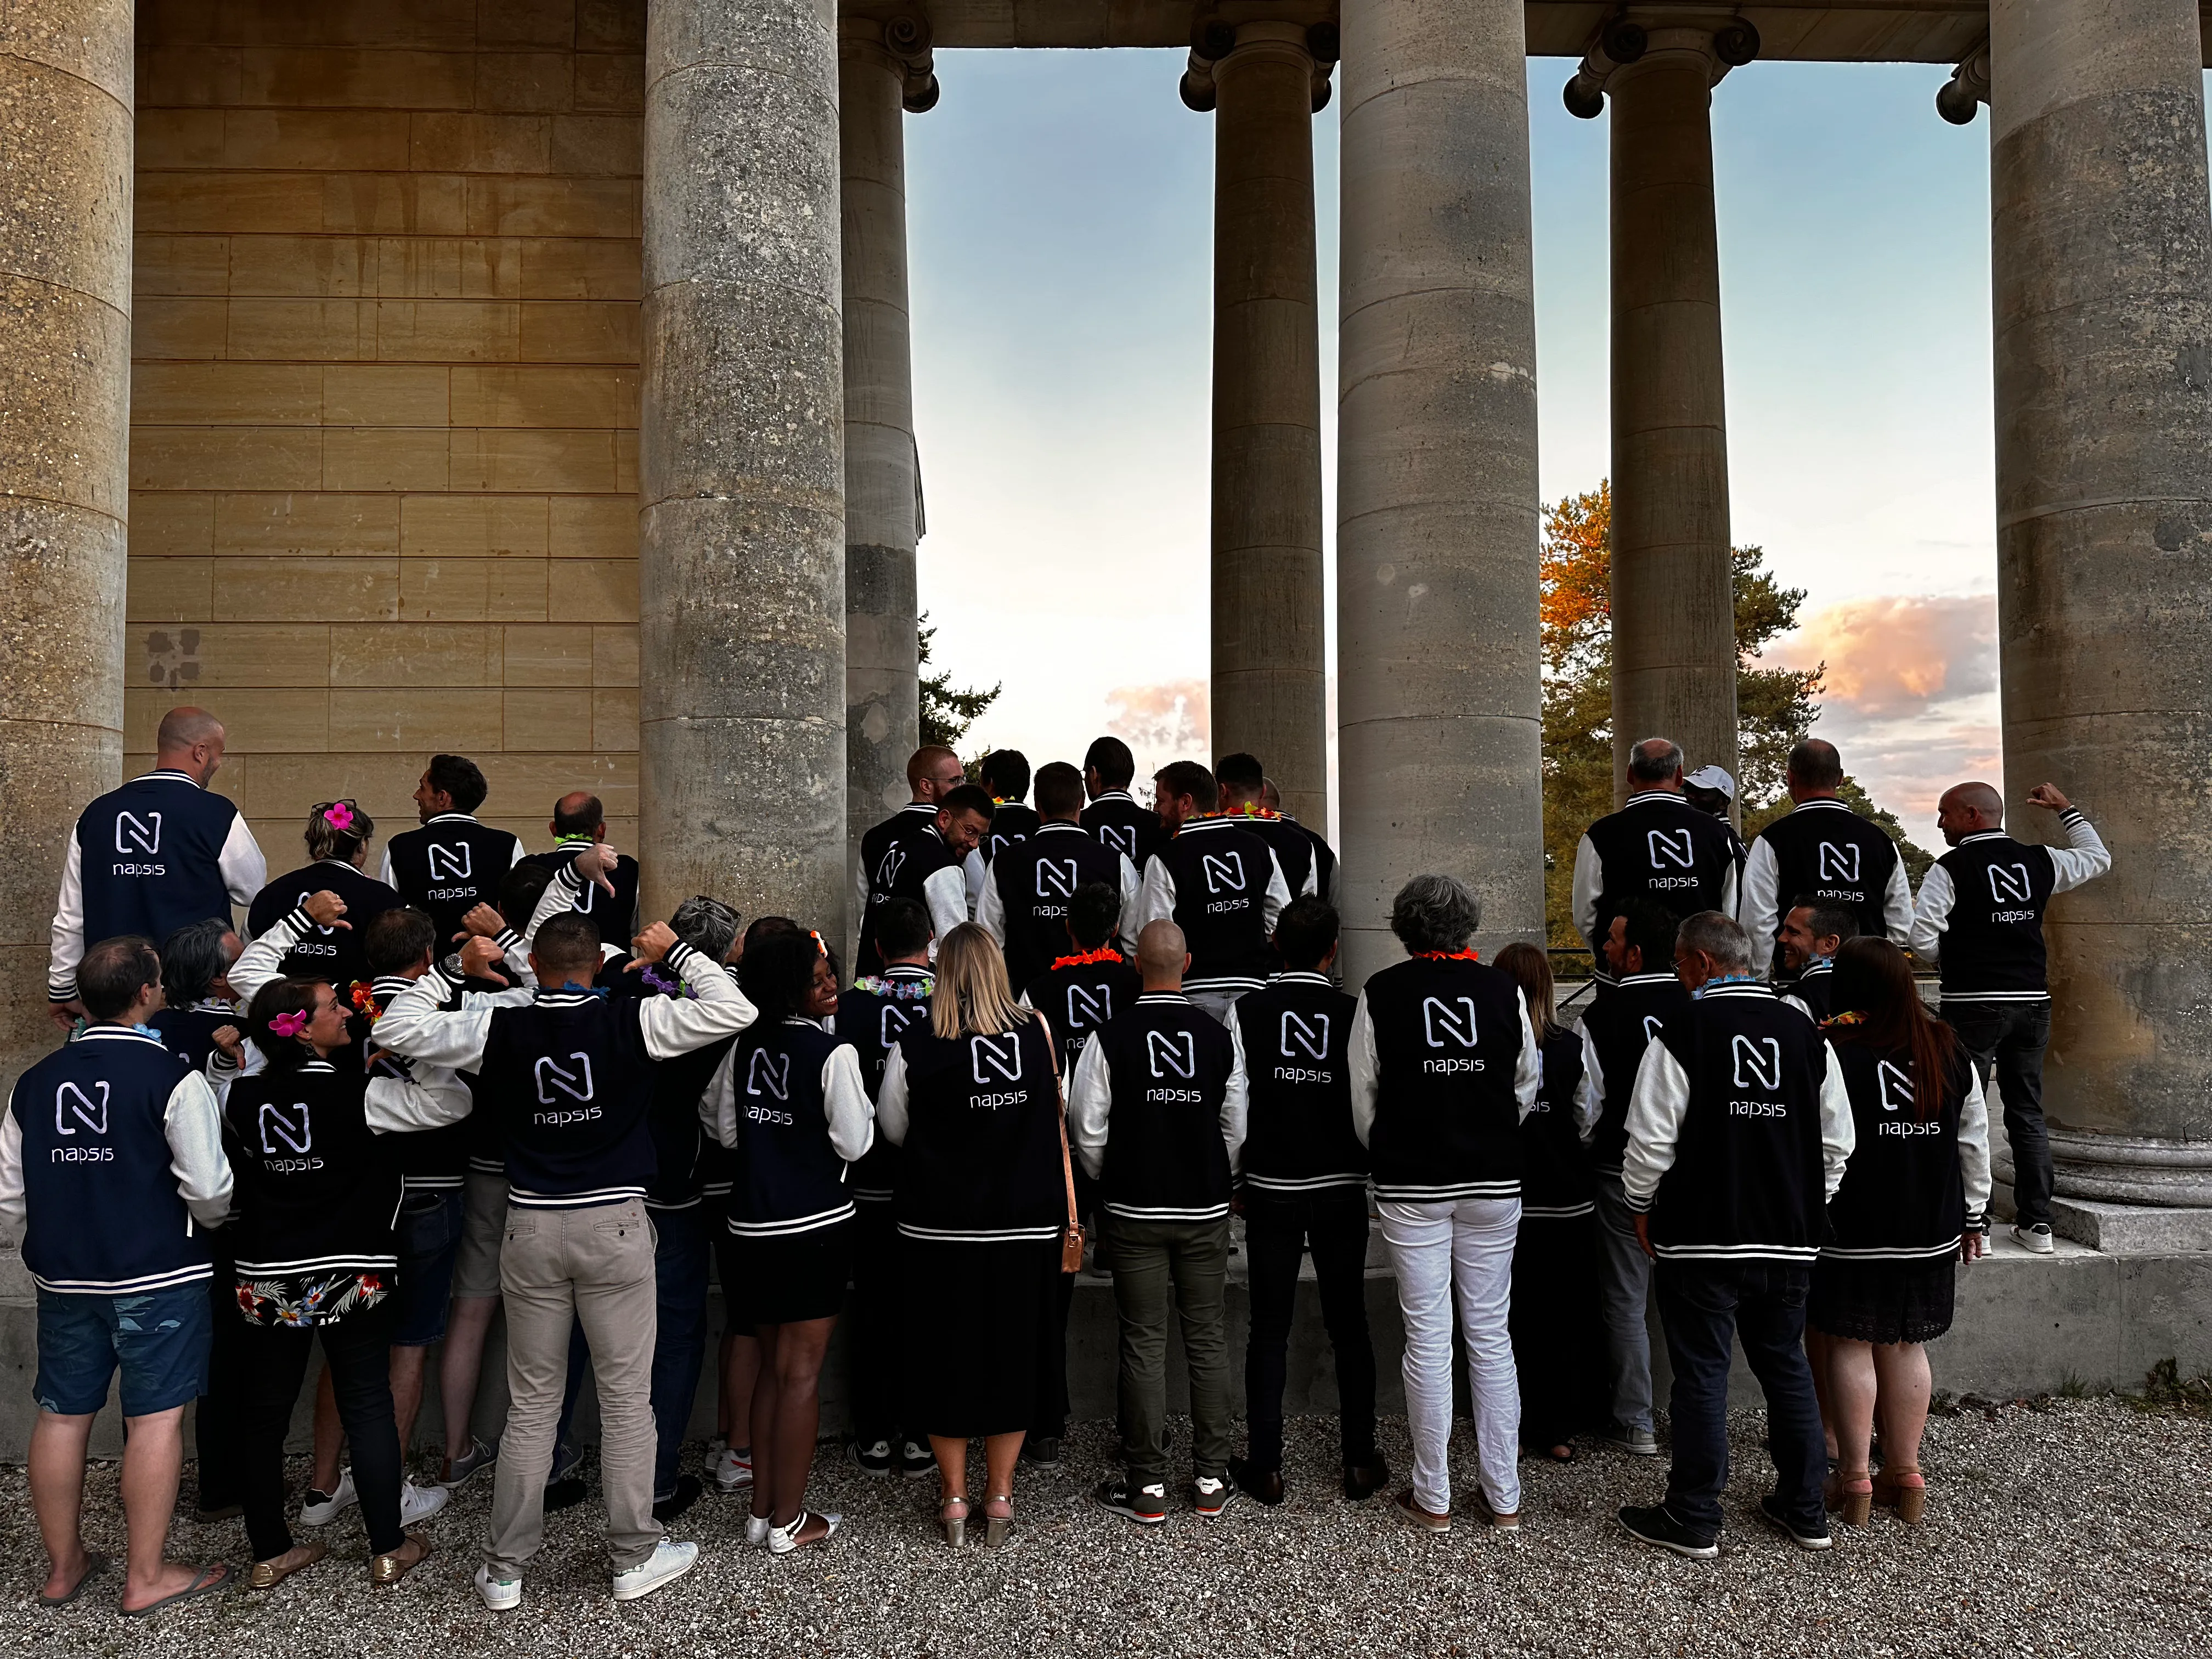Animation boussole

On ne protège bien que ce qu’on comprend

Une PME n’a pas besoin du même niveau de contrôle sur chaque flux. Accès nomades, interconnexions entre sites, applications SaaS, partenaires externes et terminaux mobiles exposent des risques différents. Nous cartographions ces usages pour déterminer où renforcer la protection, où superviser et comment intervenir sans complexifier inutilement le système d’information. Napsis intervient comme prestataire de cybersécurité pour PME en articulant réseau, sécurité et exploitation autour d’une même architecture. Cette approche s’appuie sur un socle réseau maîtrisé et sur des usages de communication intégrés au système d’information. Pour la vision pédagogique et les principes d’architecture, consultez notre guide cybersécurité pour PME.

Services managés

Nos services de cybersécurité managés pour PME

Firewall, messagerie, postes de travail, détection, réponse et reprise couvrent des risques différents. Nous les combinons pour éviter qu’un incident local ne se propage faute de contrôle, de visibilité ou de capacité de réaction. Chaque service peut être déployé indépendamment ou intégré dans une architecture de cybersécurité cohérente.

Prévenir

La prévention réduit la surface d’attaque en contrôlant les flux réseau, la messagerie et les accès qui constituent des points d’entrée vers le système d’information.

Détecter & réagir

Lorsqu’une menace franchit les premières protections, la priorité devient de comprendre rapidement ce qui se passe, qualifier l’alerte et intervenir avec une réponse proportionnée.

Se relever

Aucune protection ne garantit l’absence totale d’incident. La capacité à restaurer les données et à reprendre l’activité fait donc partie intégrante du dispositif de cybersécurité.

Nos briques de cybersécurité pour PME

Nous construisons un dispositif modulaire aligné sur vos flux métiers, vos risques et vos priorités opérationnelles. Chaque brique traite un périmètre identifié, puis s’intègre aux autres pour faciliter l’exploitation et la réponse en cas d’incident.

Ciblage

Une architecture de cybersécurité modulaire

Chaque contexte a ses priorités. Site distant isolé, données sensibles, partenaires externes, utilisateurs en mobilité ou applications SaaS ne présentent pas les mêmes risques. Nous analysons chaque point d’entrée pour appliquer le niveau de protection adapté. Réseau, identités, messagerie et terminaux sont traités dans une même logique afin de construire une défense cohérente autour de vos usages réels, et non d’un catalogue de produits.

Contrôle des accès

Réseau et accès Internet, firewall cloud et VPN

La sécurité réseau doit rester cohérente entre vos sites, vos accès distants et vos environnements hybrides. Le firewall constitue un point de contrôle central. Notre firewall cloud nouvelle génération inspecte et filtre les connexions selon la politique de sécurité, l’origine, la destination et la sensibilité des flux. Les règles peuvent être administrées et ajustées à mesure que vos usages évoluent. Pour les liaisons intersites et le télétravail, le VPN d'entreprise sécurise les communications entre les différents environnements.

Contrôle des emails

Messagerie sécurisée dès le premier clic

La messagerie reste l’un des principaux vecteurs d’entrée utilisés pour le phishing et la diffusion de contenus malveillants. Notre solution anti-spam pour entreprise analyse les liens, les pièces jointes et les tentatives d’usurpation avant leur arrivée dans la boîte de réception. Pour comprendre comment cette protection s’intègre au reste du dispositif, consultez notre analyse sur la sécurité de la messagerie en entreprise.

Contrôle des terminaux

Postes protégés, risques mieux maîtrisés

Ordinateurs, mobiles et serveurs constituent des points d’exécution sensibles. Notre EDR détecte les comportements suspects et peut les bloquer selon les politiques appliquées, tandis que notre service MDR apporte une capacité de surveillance, de qualification et de réponse aux alertes. Pour renforcer la prévention, une solution EPP traite les menaces connues et certains usages web. Le MDM permet quant à lui d’administrer et de contrôler la conformité des terminaux mobiles. L’objectif est de conserver une politique cohérente quel que soit le lieu depuis lequel l’utilisateur se connecte.

Adaptabilité

Une cybersécurité pilotée dans la durée

Nouveau site, nouvel outil SaaS, télétravail ou évolution de l’organisation modifient en permanence la surface d’exposition. Nous pilotons le dispositif dans la durée avec des revues de risques, des ajustements de règles et l’intégration progressive de nouvelles protections lorsque le contexte le justifie. La cybersécurité reste ainsi alignée sur les usages réels plutôt que figée dans la configuration du jour de son déploiement.

Animation boussole

Choisir un prestataire cybersécurité pour une PME

- Pierre-Guillaume MASSON, Directeur technique

Quels services de cybersécurité Napsis prend-il en charge ?

?

Napsis déploie et opère plusieurs briques complémentaires de cybersécurité pour PME. Le périmètre peut associer un firewall managé, une protection de la messagerie, un EDR, un service MDR et une sauvegarde externalisée. L’architecture est adaptée à l’infrastructure existante, aux usages et au niveau de risque de l’entreprise.

Quels services un prestataire cybersécurité peut-il externaliser ?

?

Selon l’organisation de l’entreprise, un prestataire peut prendre en charge l’administration du firewall, la protection de la messagerie, le déploiement et le suivi de l’EDR, la qualification des alertes via un service MDR, ainsi que la sauvegarde et les tests de restauration. Le bon périmètre est celui qui précise clairement ce qui reste géré en interne et ce qui est exploité par le prestataire.

Comment sécuriser la messagerie de mon entreprise ?

?

La protection de la messagerie combine plusieurs contrôles. Le filtrage anti-phishing et anti-malware réduit les messages dangereux, l’authentification des domaines limite certaines usurpations, le MFA protège les comptes et les règles d’accès réduisent l’exposition. Une sensibilisation régulière des utilisateurs complète ces mesures.

Quel rôle joue la cyber-résilience dans votre approche ?

?

La cyber-résilience prépare l’entreprise à continuer ou reprendre son activité après un incident. Elle repose notamment sur des sauvegardes maîtrisées, des procédures de reprise et des restaurations testées. Pour les environnements qui nécessitent davantage de supervision et de réponse, des capacités MDR, SOC ou d’orchestration peuvent compléter le dispositif.

Pourquoi faire appel à un prestataire cybersécurité pour une PME ?

?

Une PME dispose rarement d’une équipe dédiée capable d’exploiter seule plusieurs outils de sécurité, de qualifier les alertes et d’organiser la réponse en continu. Un prestataire de cybersécurité apporte les compétences d’intégration, d’exploitation et de supervision qui manquent souvent en interne. La gouvernance et les décisions métier restent côté entreprise, tandis que les tâches techniques peuvent être prises en charge selon le périmètre convenu.

Quelle est la différence entre un EDR et un MDR ?

?

L’EDR observe les comportements sur les terminaux et peut bloquer certaines activités suspectes. Le MDR ajoute une capacité d’analyse et de réponse opérée par des experts qui qualifient les alertes, priorisent les incidents et déclenchent les actions prévues dans le périmètre du service.

Comment accompagnez-vous les PME dans la durée ?

?

La cybersécurité évolue avec les usages. Napsis agit comme partenaire opérationnel en suivant le dispositif dans le temps, avec l’adaptation des règles, l’intégration de nouveaux sites ou services SaaS, l’évolution des protections et la coordination avec les équipes internes ou la DSI externalisée. A ce titre Nous accompagnons les PME dans l'application des exigences NIS2 Le niveau d’accompagnement dépend du périmètre de services retenu.

Protéger un réseau d’entreprise ouvert, c’est sécuriser chaque flux , chaque point d’entrée , chaque terminal . Nos dispositifs coordonnent ces contrôles pour réduire les angles morts

La sécurité ne se limite plus à filtrer ce qui vient d’Internet. Dans une PME connectée, chaque site, chaque terminal, chaque identité et chaque messagerie peut devenir un point d’entrée potentiel. En combinant firewall managé, filtrage mail, EDR sur les postes, capacité MDR et sauvegarde, nous construisons une couverture coordonnée capable de prévenir une partie des attaques, de rendre les événements suspects visibles et d’organiser la réponse.

Notre rôle ne s’arrête pas au déploiement technique. Nous suivons le dispositif dans la durée avec vos équipes, en priorisant les risques, en adaptant les règles aux nouveaux usages et en maintenant les protections en condition opérationnelle. Le prestataire doit savoir qui surveille, qui décide et qui agit lorsque l’alerte devient un incident. C’est cette chaîne de responsabilité qui donne de la valeur aux outils déployés.

Photo équipe

Sécuriser, ce n’est pas enfermer. C’est comprendre comment circule l’information et protéger chaque flux là où il compte, sans freiner ceux qui l’utilisent. Notre rôle est d’intégrer la cybersécurité comme un élément actif de l’infrastructure, capable de réagir en temps réel aux menaces tout en restant invisible pour vos équipes. C’est cette combinaison de vigilance et de fluidité qui transforme la sécurité en un atout opérationnel.

- Guillaume COULAND, Directeur Général

Un partenaire local qui anticipe vos enjeux et accélère votre performance

25ans

Années d'expérience

4,6/5 sur Google

11millions

Chiffre d'affaires en 2024

Équipe Napsis

3200+

Nombre de clients

Là où la plupart des clients professionnels changent d'opérateur tous les 4 à 5 ans, nos clients, eux, restent en moyenne 9 ans et 7 mois. Ce chiffre reflète bien plus qu'un engagement contractuel : il témoigne d'une relation de confiance durable, d'une exigence constante de qualité de service, et d'une organisation pensée pour durer.

Napsis en action